इंस्टाग्राम सुरक्षा, स्कैम रोकथाम एवं अकाउंट सुरक्षा संपूर्ण गाइड (2026)
विद्यार्थियों, अभिभावकों, कंटेंट क्रिएटर्स, ऑनलाइन खरीदारों और व्यापार स्वामियों के लिए एक गहन साइबर सुरक्षा मार्गदर्शिका। सोशल इंजीनियरिंग फ्रॉड से बचाव, 2FA सुरक्षा, हैक हुआ अकाउंट वापस पाना और आपातकालीन 1930 हेल्पलाइन प्रक्रिया सीखें।
चित्र: सोशल मीडिया अकाउंट और पहचान की सुरक्षा के लिए बहुस्तरीय साइबर रक्षा मॉडल।
1. आपातकालीन कदम एवं 1930 राष्ट्रीय साइबर हेल्पलाइन
समय आपका सबसे बड़ा सुरक्षा कवच है। यदि पैसे कटे हैं, तो "गोल्डन ऑवर" (पहले 1-2 घंटे) में कदम उठाएं ताकि बैंक जालसाज के खाते में डेबिट रोक (Lien Freeze) लगा सके।
वित्तीय धोखाधड़ी: तुरंत 1930 डायल करें या बैंक को सूचित करें
भारत सरकार के गृह मंत्रालय द्वारा संचालित राष्ट्रीय साइबर अपराध हेल्पलाइन (1930) 24 घंटे काम करती है। 1930 पर कॉल करने से सीधे CFCFRMS सिस्टम में टिकट बनता है, जिससे दोनों बैंकों को अलर्ट मिलकर ठग का खाता तुरंत फ्रीज किया जाता है। भारत के बाहर अपने बैंक और स्थानीय साइबर सेल से संपर्क करें।
अकाउंट हैक होने पर: आधिकारिक instagram.com/hacked खोलें
यदि आप अपने इंस्टाग्राम से लॉग आउट हो गए हैं या हैकर ने आपका ईमेल/पासवर्ड बदल दिया है, तो सीधे अपने फोन ब्राउज़र में instagram.com/hacked खोलें और "My account was hacked" चुनकर रिकवरी प्रक्रिया शुरू करें।
ईमेल में security@mail.instagram.com से आए संदेश की जांच करें
जब भी ईमेल या पासवर्ड बदला जाता है, इंस्टाग्राम आधिकारिक ईमेल भेजता है। ईमेल में "Revert this change" या "Secure my account" पर क्लिक करके आप हैकर द्वारा किए गए बदलाव को तुरंत निरस्त कर सकते हैं।
2. इंस्टाग्राम पर फ्रॉड कैसे काम करता है: मनोविज्ञान और तकनीक
इंस्टाग्राम अब केवल फोटो शेयरिंग ऐप नहीं है; यह 2 अरब से अधिक सक्रिय उपयोगकर्ताओं वाला एक विशाल व्यापारिक और सामाजिक केंद्र है। इस विशाल नेटवर्क के कारण यह संगठित साइबर अपराधियों का प्रमुख लक्ष्य बन चुका है। हैकर्स किसी सॉफ्टवेयर की खामी निकालने के बजाय इंसानी मनोविज्ञान की कमजोरियों (जैसे डर, लालच, सहानुभूति और जल्दबाजी) का फायदा उठाते हैं जिसे "सोशल इंजीनियरिंग" कहा जाता है।
पहचान और प्रतिरूपण (Impersonation)
क्लोन प्रोफाइल्स, चुराई गई तस्वीरें, फेक ब्लू टिक बैज और दोस्तों, रिश्तेदारों या अधिकारियों के नाम पर की जाने वाली धोखाधड़ी।
वित्तीय एवं भुगतान धोखाधड़ी (Financial Fraud)
यूपीआई क्यूआर कोड जालसाजी, नकली पेमेंट स्क्रीनशॉट्स, ऑनलाइन शॉपिंग फ्रॉड, वर्क फ्रॉम होम टास्क स्कैम और फर्जी क्रिप्टो योजनाएं।
भावनात्मक व ब्लैकमेलिंग स्कैम (Extortion)
रोमांस कैटफिशिंग, वीडियो कॉल हनीट्रैप, सेक्सटॉर्शन और निजी या डीपफेक तस्वीरों को सोशल मीडिया पर वायरल करने की धमकी।
तकनीकी एवं मैलवेयर खतरे (Technical Attacks)
फ़िशिंग वेबसाइट्स, फर्जी कॉपीराइट नोटिस, मैलवेयर युक्त एपीके (APK) फाइल्स और रिमोट एक्सेस स्क्रीन-शेयरिंग ऐप्स का दुरुपयोग।
- यूपीआई एवं क्यूआर कोड जालसाजी: शिकार को यह विश्वास दिलाना कि पैसे प्राप्त करने के लिए भी यूपीआई पिन डालना अनिवार्य है।
- पार्ट-टाइम रील लाइक टास्क फ्रॉड: शुरुआत में ₹200-₹500 देकर विश्वास जीतना, फिर टेलीग्राम पर लाखों रुपये का निवेश करवाकर गायब होना।
- प्रतियोगिता वोटिंग ओटीपी चोरी: किसी दोस्त का हैक अकाउंट इस्तेमाल करके कांटेस्ट में वोट देने के नाम पर आपका पासवर्ड रीसेट कोड मांगना।
- वीडियो कॉल हनीट्रैप और ब्लैकमेल: अचानक वीडियो कॉल करके अश्लीलता प्रदर्शित करना और स्क्रीन रिकॉर्डिंग के जरिए परिजनों को भेजने की धमकी देना।
3. संपूर्ण विश्वकोश: 24 प्रकार के इंस्टाग्राम स्कैम और उनसे बचाव
नीचे सूचीबद्ध प्रत्येक स्कैम वर्तमान में सक्रिय साइबर अपराधियों द्वारा इस्तेमाल की जाने वाली वास्तविक तकनीक है। प्रत्येक स्कैम की कार्यप्रणाली, वास्तविक उदाहरण, खतरे के संकेत और बचाव के उपायों को ध्यानपूर्वक समझें।
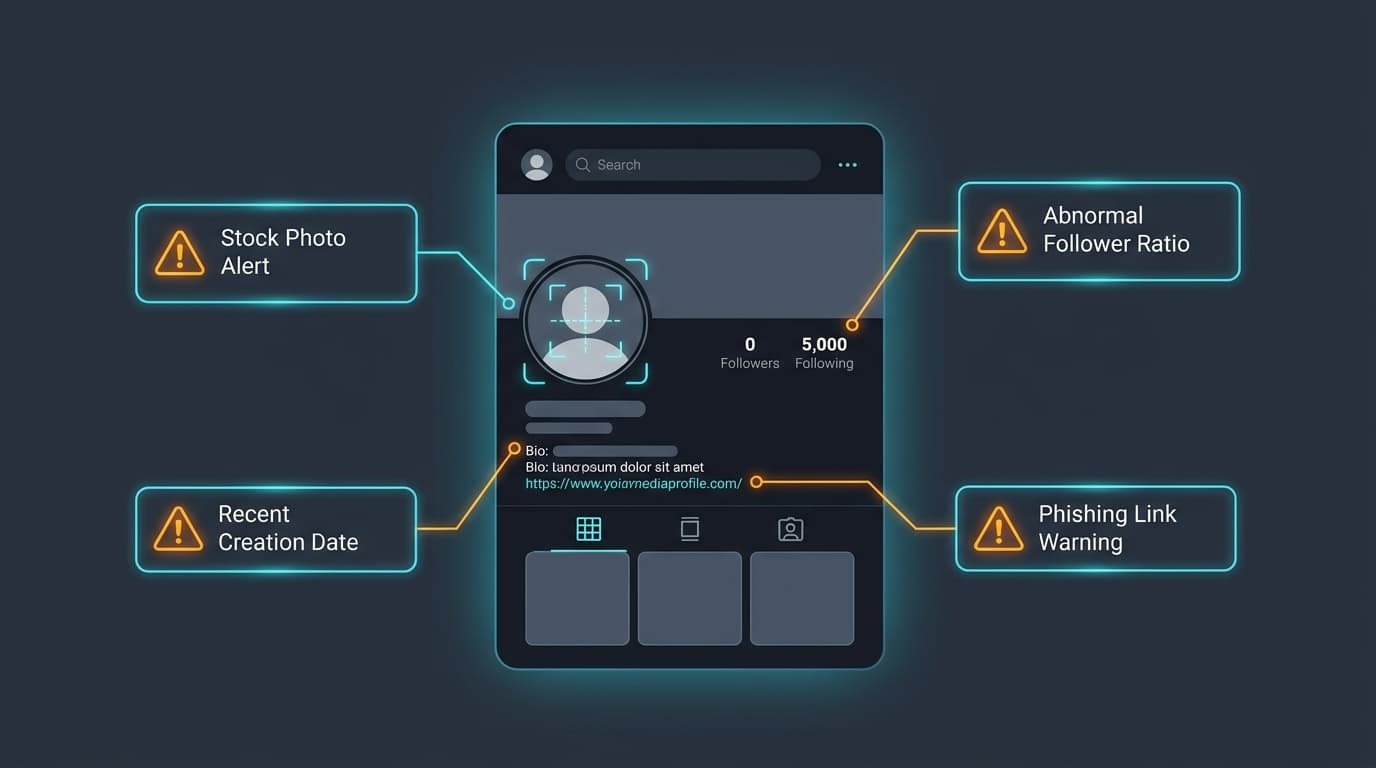
इन्फोग्राफिक: वास्तविक अकाउंट और बॉट/क्लोन प्रोफाइल के बीच अंतर दर्शाने वाले प्रमुख संकेत।
फेक प्रोफाइल और बॉट नेटवर्क स्कैम
- ✕अकाउंट कुछ ही दिन पहले बना हो और केवल 2-3 पोस्ट हों
- ✕हजारों लोगों को फॉलो कर रहा हो लेकिन खुद के बहुत कम फॉलोअर्स हों
- ✕बातचीत में पैसों की जल्दी और घबराहट दिखाना
- ✕बायो में संदेहास्पद शॉर्ट यूआरएल (bit.ly आदि) होना
प्रोफाइल के तीन डॉट्स पर क्लिक करके "About this account" देखें। दोस्त को तुरंत सामान्य फोन कॉल करके पुष्टि करें।
किसी भी दोस्त के नए अकाउंट से पैसों की मांग आने पर जब तक सीधे आवाज में बात न हो, एक रुपया भी ट्रांसफर न करें।
प्रोफाइल को इंस्टाग्राम पर "Report -> Something about this account -> It's pretending to be someone I know" चुनकर रिपोर्ट करें।
अकाउंट प्रतिरूपण (Account Impersonation)
- ✕वेबसाइट कार्ट के बजाय सीधे पर्सनल यूपीआई नंबर पर पैसे ट्रांसफर करने का दबाव
- ✕पोस्ट्स पर कमेंट्स बंद होना या केवल फर्जी तारीफें होना
- ✕असामान्य रूप से बहुत कम या असमान फॉलोअर्स अनुपात
दुकान के वास्तविक पते, फोन नंबर और पुरानी पोस्ट्स की तारीखों की जांच करें। आधिकारिक प्रोफाइल हमेशा सीधे वेबसाइट चेकआउट का उपयोग करती है।
ऑनलाइन खरीदारी केवल सत्यापित वेबसाइटों और कैश ऑन डिलीवरी (COD) विकल्प के साथ करें।
इंस्टाग्राम के बौद्धिक संपदा (IP) और प्रतिरूपण फॉर्म के जरिए रिपोर्ट करें। अपने बैंक को फ्रॉड की सूचना दें।
क्रेडेंशियल स्टफिंग और अकाउंट टेकओवर
- ✕Instagram से security@mail.instagram.com का ईमेल आना कि "ईमेल पता बदल दिया गया है"
- ✕आपके फोन से इंस्टाग्राम अचानक लॉग आउट हो जाना
- ✕प्रोफाइल फोटो या बायो में क्रिप्टो या निवेश के वादे दिखने लगना
अपने ईमेल इनबॉक्स में इंस्टाग्राम के आधिकारिक सुरक्षा अलर्ट्स की जांच करें।
प्रत्येक सेवा के लिए पासवर्ड मैनेजर द्वारा निर्मित 16+ अक्षरों का अनूठा पासवर्ड इस्तेमाल करें। कभी भी पासवर्ड दोहराएं नहीं।
ईमेल में आए "Secure your account" लिंक पर तुरंत क्लिक करें या instagram.com/hacked पर जाकर वीडियो सेल्फी वेरिफिकेशन शुरू करें।
ओटीपी (OTP) एवं "वोटिंग लिंक" धोखाधड़ी
- ✕एसएमएस पर आए किसी भी प्रकार के कोड को मांगने वाला कोई भी मैसेज
- ✕एसएमएस में स्पष्ट चेतावनी लिखी होना: "यह कोड किसी के साथ शेयर न करें"
- ✕मैसेज में बहुत जल्दीबाजी दिखाना ("प्रतियोगिता 5 मिनट में खत्म हो रही है")
एसएमएस के शब्दों को ध्यान से पढ़ें। यदि उसमें इंस्टाग्राम पासवर्ड रीसेट या लॉगिन लिखा है, तो वह आपका ही सुरक्षा कोड है।
ओटीपी को एटीएम पिन की तरह गोपनीय रखें। कोई भी सच्चा दोस्त कभी आपके फोन पर आए कोड की मांग नहीं करेगा।
यदि अभी कोड दिया है, तो तुरंत ऐप में सेटिंग्स -> पासवर्ड और सुरक्षा में जाएं, पासवर्ड बदलें और "Log out of all other sessions" चुनें।
फ़िशिंग लिंक्स और नकली लॉगिन पेज
- ✕ब्राउज़र के एड्रेस बार में वेबसाइट का नाम instagram.com न होना
- ✕अजीबोगरीब एक्सटेंशन (.tk, .club, .buzz) या हाइफन वाले डोमेन
- ✕पेज पर पासवर्ड के साथ-साथ ईमेल पासवर्ड और 2FA कोड भी मांगना
हमेशा ब्राउज़र का यूआरएल जांचें। इंस्टाग्राम का एकमात्र आधिकारिक लॉगिन डोमेन `https://www.instagram.com/` है।
डीएम में आए किसी भी लिंक पर क्लिक करके कभी लॉगिन विवरण दर्ज न करें। हमेशा आधिकारिक मोबाइल ऐप का ही उपयोग करें।
यदि गलती से पासवर्ड दर्ज कर दिया है, तो तुरंत अपने दूसरे डिवाइस से पासवर्ड बदलें और एक्टिव सेशन्स को समाप्त करें।
फर्जी वेरिफिकेशन बैज (ब्लू टिक) स्कैम
- ✕मेटा कभी भी डायरेक्ट मैसेज (डीएम) के जरिए वेरिफिकेशन ऑफर नहीं करता
- ✕24 घंटे का फर्जी अल्टीमेटम देना
- ✕फॉर्म में वर्तमान पासवर्ड और मोबाइल नंबर मांगना
मेटा वेरिफाइड की सुविधा केवल इंस्टाग्राम ऐप की सेटिंग्स -> अकाउंट्स सेंटर -> मेटा वेरिफाइड में ही उपलब्ध होती है।
यह नियम याद रखें: किसी भी बैज के लिए कभी भी बाहरी वेबसाइट पर पासवर्ड नहीं देना होता।
पासवर्ड तुरंत रीसेट करें और अपने कनेक्टेड ऐप्स की अनुमतियां रद्द करें।
फर्जी कॉपीराइट उल्लंघन और नोटिस स्कैम
- ✕कॉपीराइट नोटिस का ईमेल या सपोर्ट इनबॉक्स के बजाय सीधे डीएम में आना
- ✕भेजने वाला प्रोफाइल एक साधारण अकाउंट होना जिसके बायो में केवल मेटा लोगो लगा हो
- ✕बाहरी वेबसाइट का संदेहास्पद लिंक होना
इंस्टाग्राम के वास्तविक उल्लंघन केवल सेटिंग्स -> सहायता (Help) -> सहायता अनुरोध (Support Requests) -> उल्लंघनों में ही दिखाई देते हैं।
डीएम में आए किसी भी अपील लिंक पर क्लिक न करें। इन-ऐप सपोर्ट इनबॉक्स में स्थिति जांचें।
यदि लॉगिन विवरण दे दिया है, तो तुरंत पासवर्ड बदलें और 2FA ऑन करें।
फर्जी इंस्टाग्राम सपोर्ट एवं अकाउंट निलंबन की धमकी
- ✕मेटा सपोर्ट टीम कभी भी साधारण डीएम भेजकर चेतावनी नहीं देती
- ✕12 घंटे की आपातकालीन उल्टी गिनती दिखाना
- ✕यूजरनेम में बेतरतीब अंक और प्रतीक (जैसे `@help_desk_support_9901`) होना
प्रोफाइल खोलकर देखें—वह एक साधारण यूजर अकाउंट होगा जिसे आप ब्लॉक कर सकते हैं। आधिकारिक इंस्टाग्राम नोटिफिकेशन केवल इन-ऐप प्रदर्शित होते हैं।
सेटिंग्स -> अकाउंट स्टेटस में जाकर अपनी प्रोफाइल की सही स्थिति देखें। यदि वहां सब हरा है, तो मैसेज को तुरंत डिलीट करें।
अकाउंट स्टेटस चेक करें और फर्जी प्रोफाइल को रिपोर्ट व ब्लॉक करें।
गिवअवे, लॉटरी और लकी ड्रॉ धोखाधड़ी
- ✕किसी ऐसी प्रतियोगिता में जीतना जिसमें आपने कभी भाग ही नहीं लिया था
- ✕मुफ्त का इनाम पाने के लिए अपनी जेब से अग्रिम शुल्क देना पड़ना
- ✕व्यक्तिगत यूपीआई आईडी पर पैसे मांगना
वास्तविक ब्रांड कभी भी विजेताओं से डिलीवरी, जीएसटी या टैक्स के लिए अग्रिम पैसे नहीं मांगते।
सेटिंग्स में प्राइवेसी में जाएं और टैग्स व मेंशन्स को "Only People You Follow" पर सेट करें।
कभी पैसे न भेजें। कमेंट को स्पैम के तौर पर रिपोर्ट करें और उस यूजर को ब्लॉक करें।
फर्जी शॉपिंग स्टोर और इंस्टाग्राम शॉप्स फ्रॉड
- ✕बाजार मूल्य से अवास्तविक रूप से बहुत कम दाम होना
- ✕कैश ऑन डिलीवरी (COD) का विकल्प न होना, केवल यूपीआई मांगना
- ✕पोस्ट्स पर कमेंट्स बंद होना और कोई वास्तविक ग्राहक समीक्षा न होना
- ✕वेबसाइट पर कोई वैध भौतिक पता या जीएसटी नंबर न होना
दुकान के नाम को गूगल पर "Scam" या "Review" लिखकर खोजें। डोमेन का रजिस्ट्रेशन इतिहास जांचें।
अपरिचित इंस्टाग्राम स्टोर्स से केवल कैश ऑन डिलीवरी (COD) पर ही सामान खरीदें।
यदि यूपीआई से पैसे भेजे हैं, तो 1 घंटे के अंदर 1930 पर कॉल करें और बैंक में डिस्प्यूट दर्ज कराएं।
क्रिप्टोकरेंसी और पिग-बुचरिंग निवेश स्कैम
- ✕शून्य जोखिम में गारंटीड भारी मुनाफे का वादा
- ✕फर्जी स्क्रीनशॉट्स और तेजी से अमीर बनने के दावे
- ✕रुपये व्यक्तिगत बैंक खातों या क्रिप्टो वॉलेट्स में ट्रांसफर करवाना
सेबी (SEBI) या आरबीआई से अपंजीकृत कोई भी व्यक्ति सोशल मीडिया पर निवेश सलाह या गारंटीड रिटर्न नहीं दे सकता। यह गैरकानूनी है।
सोशल मीडिया पर मिले किसी भी व्यक्ति के कहने पर कभी भी क्रिप्टो या ट्रेडिंग में पैसा न लगाएं।
और पैसे देना तुरंत बंद करें। सभी चैट और लेन-देन का रिकॉर्ड लेकर cybercrime.gov.in पर रिपोर्ट दर्ज करें।
पार्ट-टाइम "रील लाइक करो और पैसे कमाओ" टास्क फ्रॉड
- ✕साधारण सोशल मीडिया लाइक्स के लिए असामान्य रूप से बहुत अधिक पैसे देना
- ✕बातचीत को इंस्टाग्राम से तुरंत टेलीग्राम पर ले जाना
- ✕कमाई निकालने के लिए पहले अपनी जेब से पैसे जमा करने की शर्त लगाना
कोई भी वास्तविक नौकरी काम शुरू करने या सैलरी पाने के लिए कर्मचारी से पैसे जमा नहीं करवाती।
रील्स लाइक करने या रेटिंग देने वाली नौकरियों के किसी भी ऑफर पर तुरंत ब्लॉक करें।
तत्काल 1930 डायल करके जिस खाते/यूपीआई में पैसे भेजे थे उसे फ्रीज करवाएं।
वर्क-फ्रॉम-होम और मॉडलिंग ऑडिशन स्कैम
- ✕बिना किसी वास्तविक एजेंसी अनुबंध के डीएम में मॉडलिंग ऑफर मिलना
- ✕ऑडिशन के लिए अग्रिम फीस की मांग
- ✕निजी मैसेज में आपत्तिजनक या बिकनी फोटो भेजने का दबाव
प्रतिष्ठित मॉडलिंग एजेंसियां कभी भी इंस्टाग्राम डीएम में न्यूड या आपत्तिजनक तस्वीरें नहीं मांगतीं।
किसी भी एजेंसी की वेबसाइट, ऑफिस का पता और पूर्व कार्य की पूरी पड़ताल करें। परिवार को सूचित रखें।
तुरंत बातचीत बंद करें। यदि तस्वीरें भेजी गई हैं, तो सेक्सटॉर्शन सहायता गाइड का पालन करें।
यूपीआई "गलती से पैसे ट्रांसफर" और फर्जी स्क्रीनशॉट स्कैम
- ✕सामने वाले का बहुत अधिक घबराना और बैंक स्टेटमेंट चेक करने का समय न देना
- ✕मोबाइल बैंकिंग ऐप खोलने पर खाते का बैलेंस न बढ़ना
- ✕एसएमएस किसी बैंक के हेडर (जैसे `VK-HDFCBK`) के बजाय साधारण 10-अंकों वाले मोबाइल नंबर से आना
स्क्रीनशॉट या एसएमएस पर कभी भरोसा न करें। हमेशा अपने बैंक की आधिकारिक मोबाइल ऐप में जाकर वास्तविक पासबुक स्टेटमेंट देखें।
नियम बनाएं: यदि बैंक ऐप के स्टेटमेंट में पैसा नहीं दिख रहा, तो कोई पैसा नहीं आया है।
कॉलर को ब्लॉक करें। यदि सचमुच गलती से पैसा आया है, तो उनसे कहें कि वे अपने बैंक में लिखित शिकायत देकर आधिकारिक बैंकिंग चैनल से रिवर्सल कराएं।
क्यूआर कोड (QR Code) रिवर्स पेमेंट फ्रॉड
- ✕पैसे प्राप्त करने के लिए क्यूआर कोड स्कैन करने को कहना
- ✕पैसे आने के दौरान अपना गोपनीय यूपीआई पिन डालने की मांग होना
- ✕जालसाज का जल्दीबाजी में कॉल पर लगातार निर्देश देना
यूपीआई का बुनियादी नियम: यूपीआई पिन केवल पैसे भेजने (Debit) के लिए होता है। पैसे प्राप्त (Credit) करने के लिए कभी भी पिन नहीं डालना होता।
पैसे प्राप्त करने के लिए कभी भी कोई क्यूआर कोड स्कैन न करें और कभी पिन न डालें। केवल अपनी यूपीआई आईडी शेयर करें।
तुरंत 1930 पर कॉल करें। अपने बैंक ऐप में यूपीआई सर्विस को तुरंत ब्लॉक करें।
रोमांस कैटफिशिंग एवं वैवाहिक धोखाधड़ी
- ✕सामने वाले का कभी भी लाइव वीडियो कॉल न करना और हमेशा कैमरे में खराबी का बहाना बनाना
- ✕बहुत कम समय में अगाध प्रेम का इजहार करना
- ✕अचानक महंगे तोहफों का पार्सल एयरपोर्ट कस्टम्स में फंसने की कहानी सुनाना
प्रोफाइल फोटो को गूगल या यांडेक्स पर रिवर्स इमेज सर्च करें। असली व्यक्ति की पहचान सामने आ जाएगी।
जिस व्यक्ति से आप भौतिक रूप से कभी नहीं मिले, उसे कभी भी पैसे या गिफ्ट कार्ड न भेजें।
बातचीत तुरंत बंद करें। सभी खातों की जानकारी और बातचीत का स्क्रीनशॉट लेकर साइबर सेल में शिकायत दर्ज करें।
सेक्सटॉर्शन और वीडियो कॉल हनीट्रैप ब्लैकमेलिंग
- ✕अपरिचित लोगों द्वारा सीधे वीडियो कॉल करने की जिद
- ✕कॉल उठते ही अश्लीलता प्रदर्शित होना और कॉल कटना
- ✕तुरंत फॉलोअर लिस्ट के स्क्रीनशॉट के साथ पैसों की मांग
यह संगठित साइबर अपराधियों का गिरोह होता है। एक बार पैसे देने पर ब्लैकमेलिंग कभी खत्म नहीं होती, बल्कि वे और पैसे मांगते हैं।
अपरिचित व्यक्तियों की वीडियो कॉल कभी न उठाएं। अपनी फॉलोअर लिस्ट और प्राइवेसी सेटिंग्स को प्राइवेट रखें।
पैसे बिल्कुल न दें! घबराएं नहीं। धमकियों के स्क्रीनशॉट सुरक्षित रखें। ब्लैकमेलर को ब्लॉक करें। TakeItDown.ncmec.org (नाबालिगों के लिए) या StopNCII.org (वयस्कों के लिए) पर फोटो हैश रजिस्टर करें ताकि यह इंटरनेट पर न फैले। तुरंत 1930 पर शिकायत करें।
फेक फॉलोअर्स और फॉलोअर-बूस्टिंग टूल्स का जाल
- ✕फॉलोअर्स देने के लिए इंस्टाग्राम का पासवर्ड मांगने वाली वेबसाइट्स
- ✕रातों-रात हजारों फॉलोअर्स बहुत सस्ते दाम पर देने का वादा
- ✕मेटा के आधिकारिक लॉगिन विंडो का उपयोग न करना
मेटा का ग्राफ एपीआई फॉलोअर्स खरीदने की अनुमति नहीं देता। यह इंस्टाग्राम की सेवा शर्तों का सीधा उल्लंघन है।
कंटेंट की गुणवत्ता पर ध्यान दें और ऑर्गेनिक रूप से आगे बढ़ें। किसी टूल को अपना पासवर्ड कभी न दें।
तुरंत पासवर्ड बदलें। सेटिंग्स -> ऐप्स और वेबसाइट्स में जाकर सभी संदिग्ध ऐप्स को हटाएं।
क्रिएटर ब्रांड कोलैबोरेशन और मैलवेयर पीडीएफ स्कैम
- ✕ब्रांड का ईमेल फ्री जीमेल से आना या नए स्पूफ डोमेन (जैसे `@zara-marketing-pr.com`) से आना
- ✕कॉन्ट्रैक्ट का ज़िप (.zip) या .exe फाइल के रूप में होना न कि गूगल डॉक्स के रूप में
- ✕फाइल खोलने के लिए एंटीवायरस बंद करने को कहना
ईमेल के वास्तविक हेडर की जांच करें। बड़ी कंपनियां केवल अपने आधिकारिक कॉर्पोरेट डोमेन से ही संपर्क करती हैं।
अपरिचित प्रेषकों से आई ज़िप फाइलों को कभी न खोलें। सभी कॉन्ट्रैक्ट्स केवल गूगल ड्राइव या वेब ब्राउज़र में ही देखें।
कंप्यूटर का इंटरनेट तुरंत बंद करें। मैलवेयर स्कैन चलाएं और किसी अन्य सुरक्षित फोन से सभी पासवर्ड रीसेट करें।
मेटा बिजनेस सूट और एजेंसी टेकओवर फ्रॉड
- ✕बाहरी एजेंसी का सीधे एडमिन (Full Control) अधिकार मांगना
- ✕फ्री विज्ञापन क्रेडिट्स का लालच देकर तुरंत पार्टनर एक्सेस मांगना
- ✕बिना किसी औपचारिक समझौते के बिजनेस सेटिंग्स में अधिकार देने का दबाव
मेटा बिजनेस सूट में केवल "Employee" या सीमित "Advertiser" अधिकार ही दिए जाने चाहिए, कभी भी एडमिन अधिकार न दें।
बिजनेस मैनेजर में हमेशा कम से कम दो विश्वसनीय संस्थापकों को एडमिन रखें। सभी टीम सदस्यों के लिए 2FA अनिवार्य करें।
तुरंत `facebook.com/hacked` पर जाएं और अपने वैध बिजनेस रजिस्ट्रेशन दस्तावेजों के साथ बिजनेस ओनरशिप डिस्प्यूट दर्ज कराएं।
फर्जी कस्टमर सपोर्ट और कमेंट्स हाइजैकिंग
- ✕कस्टमर सपोर्ट अकाउंट पर जीरो फॉलोअर्स होना या उसी दिन अकाउंट बना होना
- ✕कॉर्पोरेट सहायता के लिए साधारण 10-अंकों का मोबाइल नंबर या व्हाट्सएप लिंक देना
- ✕रिफंड देने के लिए यूपीआई पिन या कार्ड का सीवीवी मांगना
ब्रांड के नाम के आगे लगे आधिकारिक ब्लू टिक की जांच करें। कोई भी आधिकारिक कंपनी कभी व्यक्तिगत मोबाइल नंबर नहीं देती।
सार्वजनिक कमेंट्स में कभी भी अपना फोन नंबर या टिकट पीएनआर नंबर न लिखें।
फर्जी अकाउंट को ब्लॉक और रिपोर्ट करें। कंपनी की आधिकारिक वेबसाइट पर दिए गए नंबर पर ही संपर्क करें।
मैलवेयर युक्त मॉड एपीके (Modded APK) फाइल्स
- ✕गूगल प्ले स्टोर के बाहर किसी अनधिकृत लिंक या टेलीग्राम से ऐप डाउनलोड करना
- ✕ऐप द्वारा एसएमएस पढ़ने और स्क्रीन रिकॉर्डिंग की अनुमति मांगना
- ✕मेटा के आधिकारिक ऐप के बाहर पासवर्ड डालने को कहना
गूगल प्ले प्रोटेक्ट अज्ञात और हानिकारक फाइलों के लिए लाल चेतावनी स्क्रीन दिखाता है।
इंस्टाग्राम केवल और केवल आधिकारिक गूगल प्ले स्टोर या एप्पल ऐप स्टोर से ही डाउनलोड करें।
फोन को तुरंत सेफ मोड में डालकर मॉड एपीके को अनइंस्टॉल करें। दूसरे सुरक्षित डिवाइस से सभी पासवर्ड्स बदलें।
एआई वॉइस क्लोनिंग और डीपफेक वीडियो फ्रॉड
- ✕अचानक किसी आपातकालीन संकट का रोता हुआ संदेश आना
- ✕पैसे किसी अज्ञात तीसरे व्यक्ति के यूपीआई या बैंक खाते में भेजने को कहना
- ✕सीधे फोन कॉल पर सामान्य बातचीत करने से बचना
परिवार में एक "सीक्रेट कोड वर्ड" तय रखें जो केवल परिवार के सदस्यों को पता हो। उस व्यक्ति के मूल मोबाइल नंबर पर सामान्य कॉल करें।
पब्लिक प्रोफाइल पर व्यक्तिगत पारिवारिक विवरण और संवेदनशील ऑडियो साझा करते समय सतर्क रहें।
पैसे भेजने से पहले दोस्तों या कॉलेज प्रशासन के जरिए स्थिति की पुष्टि करें। 1930 पर शिकायत दर्ज करें।
रिमोट एक्सेस और स्क्रीन शेयरिंग धोखाधड़ी
- ✕सोशल मीडिया समस्या सुलझाने के लिए एनीडेस्क या टीमव्यूअर डाउनलोड करने का निर्देश
- ✕फोन स्क्रीन का 9-अंकों वाला कनेक्शन कोड मांगने वाला कोई भी व्यक्ति
- ✕रिमोट कनेक्शन के दौरान बैंक ऐप या यूपीआई खोलने का निर्देश देना
दुनिया की कोई भी प्रामाणिक तकनीकी कंपनी फोन की समस्या ठीक करने के लिए रिमोट स्क्रीन-शेयरिंग ऐप डाउनलोड नहीं करवाती।
अपरिचित व्यक्ति के कहने पर कभी भी रिमोट शेयरिंग सॉफ्टवेयर इंस्टॉल न करें और कोई कोड न बताएं।
तुरंत फोन का इंटरनेट (वाई-फाई और मोबाइल डेटा) बंद करें। उस ऐप को अनइंस्टॉल करें। दूसरे फोन से बैंक में कॉल करके खाते फ्रीज कराएं।
4. सुरक्षा फ्लोचार्ट और निर्णय प्रक्रिया चित्र
हमले की प्रक्रिया, रिकवरी का क्रम और कानूनी रिपोर्टिंग को स्पष्ट रूप से समझाने वाले इंटरैक्टिव फ्लोचार्ट।
चित्र 1: इंस्टाग्राम फ़िशिंग स्कैम कैसे काम करता है
फ़िशिंग हमले की चरणबद्ध कार्यप्रणाली—धोखे भरे संदेश से लेकर पासवर्ड चोरी तक।
Loading security diagram...
चित्र 2: इंस्टाग्राम अकाउंट की बहुस्तरीय सुरक्षा रूपरेखा
मजबूत पासवर्ड, 2FA और प्राइवेसी सेटिंग्स का सुरक्षा चक्र।
Loading security diagram...
चित्र 3: हैक हुआ अकाउंट वापस पाने की आपातकालीन निर्णय प्रक्रिया
ईमेल रिवर्जन और वीडियो सेल्फी के जरिए अकाउंट रिकवरी का पूरा क्रम।
Loading security diagram...
चित्र 4: पैसों का फ्रॉड होने पर 1930 गोल्डन ऑवर रिपोर्टिंग प्रक्रिया
1930 हेल्पलाइन और CFCFRMS सिस्टम द्वारा बैंक खाते को फ्रीज कराने की प्रक्रिया।
Loading security diagram...
चित्र 5: फर्जी (फेक) प्रोफाइल पहचान निर्णय मैट्रिक्स
संदेहास्पद अकाउंट की जांच और ब्लॉक करने का तार्किक क्रम।
Loading security diagram...
5. इंस्टाग्राम अकाउंट सुरक्षा को मजबूत करने की चरणबद्ध गाइड
मेटा अकाउंट्स सेंटर में जाकर इन चरणों का पालन करें ताकि आपका अकाउंट हर प्रकार के हैकिंग हमलों से अभेद्य बन सके।
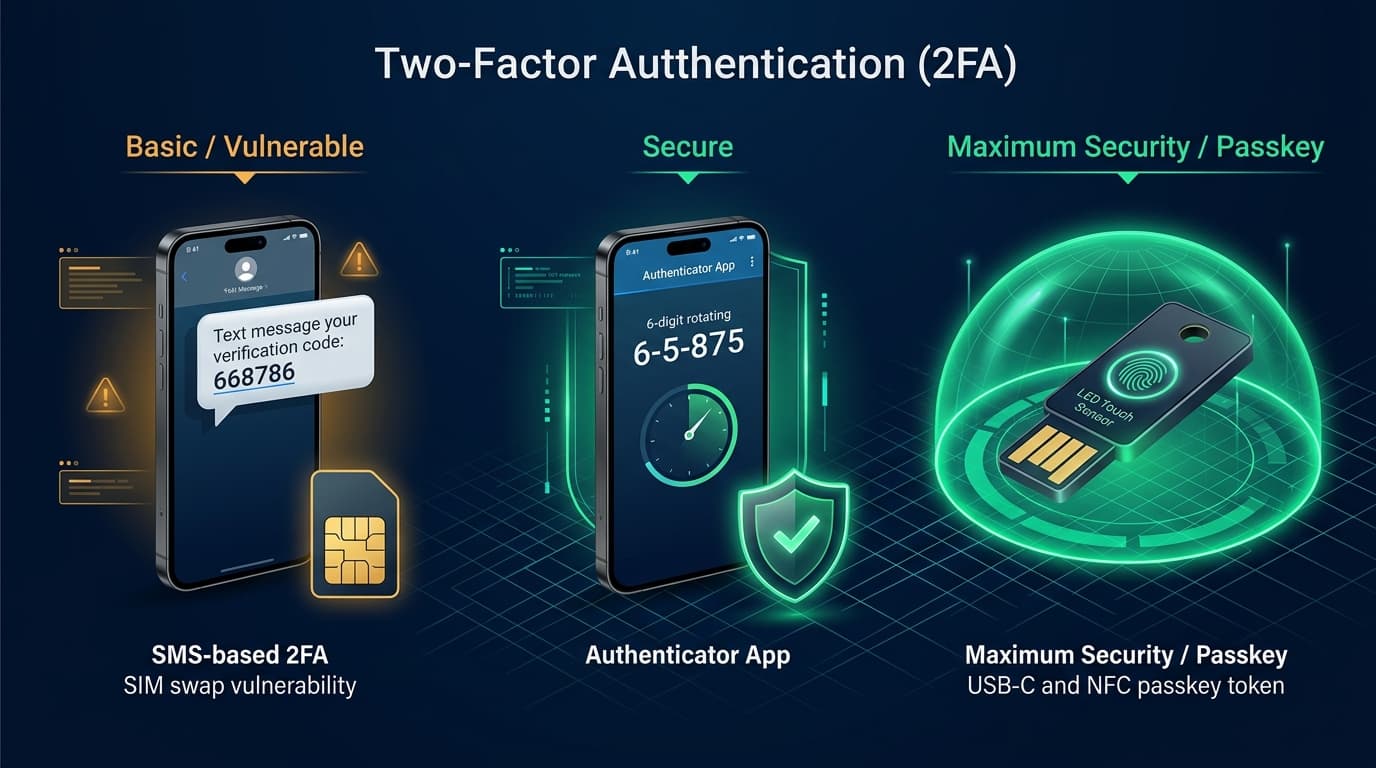
सुरक्षा रूपरेखा: ऑथेंटिकेटर ऐप्स और पासकी एसएमएस ओटीपी से कहीं अधिक सुरक्षित क्यों हैं।
1. 16+ अक्षरों का अनूठा व मजबूत पासवर्ड बनाएं
अपरकेस, लोअरकेस, अंकों और विशेष प्रतीकों से युक्त पासवर्ड बनाएं। सोशल मीडिया और ईमेल के लिए कभी एक ही पासवर्ड न रखें।
2. ऑथेंटिकेटर ऐप टू-फैक्टर ऑथेंटिकेशन (2FA) चालू करें
सेटिंग्स -> अकाउंट्स सेंटर -> पासवर्ड और सुरक्षा -> टू-फैक्टर ऑथेंटिकेशन में जाएं। "ऑथेंटिकेशन ऐप" चुनें और गूगल ऑथेंटिकेटर से क्यूआर कोड स्कैन करें। यह कोड सिम-स्वैप से पूरी तरह सुरक्षित होते हैं।
3. पासकी (Passkey) द्वारा बायोमेट्रिक लॉगिन सक्रिय करें
पासवर्ड और सुरक्षा में "पासकी" विकल्प चालू करें। यह आपके फोन के फिंगरप्रिंट या फेस आईडी से जुड़ जाती है। फर्जी वेबसाइट्स पासकी को कभी नहीं चुरा सकतीं।
4. सक्रिय लॉगिन सत्रों (Where you're logged in) की जांच करें
पासवर्ड और सुरक्षा -> "जहां आप लॉग इन हैं" पर जाएं। सभी डिवाइसेस और शहरों की लिस्ट देखें और किसी भी अज्ञात फोन या कंप्यूटर को तुरंत "Log out" करें।
5. आपातकालीन बैकअप रिकवरी कोड्स को सुरक्षित रखें
टू-फैक्टर ऑथेंटिकेशन में "बैकअप कोड्स" पर जाएं। दिए गए 8-अंकों वाले पांच कोड्स को किसी सुरक्षित डायरी या पासवर्ड मैनेजर में सहेज लें। फोन खो जाने पर केवल यही कोड्स आपका अकाउंट बचा सकते हैं।
6. इंस्टाग्राम प्राइवेसी सेटिंग्स एवं टीन अकाउंट सुरक्षा
प्राइवेसी सेटिंग्स आपका पहला रक्षा कवच हैं। मैसेज रिक्वेस्ट्स और टैग्स को नियंत्रित करके आप 90% स्कैमर्स को संपर्क करने से पहले ही रोक सकते हैं।
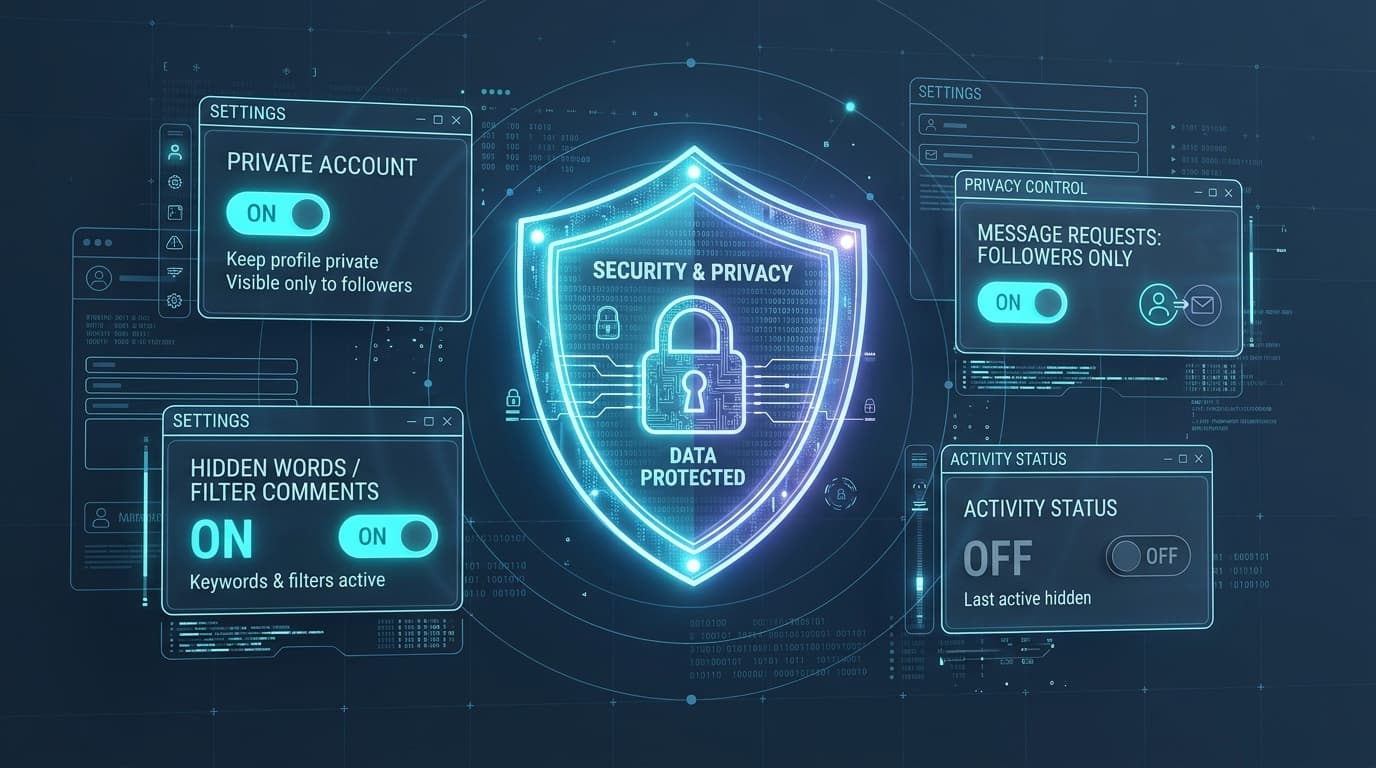
प्राइवेसी मैट्रिक्स: प्राइवेट अकाउंट, हिडन वर्ड्स और मैसेज रिक्वेस्ट्स के जरिए सुरक्षा चक्र।
| फीचर का नाम | यह क्या काम करता है | अनुशंसित सेटिंग |
|---|---|---|
| Private Account | केवल स्वीकृत फॉलोअर्स ही आपकी पोस्ट और स्टोरीज देख सकते हैं। | सभी छात्रों और व्यक्तिगत प्रोफाइल के लिए अनिवार्य चालू रखें। |
| Message Controls | अजनबियों के मैसेज सीधे इनबॉक्स के बजाय रिक्वेस्ट फोल्डर में जाते हैं। | "Others on Instagram" को "Don't receive requests" पर सेट करें। |
| Hidden Words | स्पैम, आपत्तिजनक शब्दों और फ़िशिंग लिंक्स को स्वतः छिपा देता है। | "Advanced comment filtering" चालू करें और कीवर्ड्स जोड़ें। |
| Tags and Mentions | नियंत्रित करता है कि कौन आपको पोस्ट या स्टोरी में टैग कर सकता है। | "Only allow from people you follow" पर सेट करें। |
| Activity Status | दूसरों को दिखाता है कि आप कब ऑनलाइन हैं। | बंद रखें ताकि कोई आपकी ऑनलाइन आदतों पर नजर न रख सके। |
| Teen Account Protections | 18 वर्ष से कम उम्र के किशोरों के लिए स्वतः सख्त प्राइवेसी और मैसेज प्रतिबंध लागू होते हैं। | 18 वर्ष से कम आयु वाले खातों पर मेटा द्वारा स्वतः लागू। |
7. व्यावहारिक चेकलिस्ट: फर्जी (फेक) अकाउंट की पहचान कैसे करें
किसी एक संकेत से यह तय नहीं होता कि अकाउंट नकली है। किसी भी अपरिचित प्रोफाइल पर विश्वास करने से पहले इन सभी तकनीकी संकेतों का मिलान करें:
- अकाउंट बनने की तारीख: हाल ही में (पिछले 14-30 दिनों में) बने अकाउंट्स जो जल्दीबाजी दिखाते हैं, अत्यधिक जोखिम भरे होते हैं।
- यूजरनेम बदलने का इतिहास: यदि प्रोफाइल ने 6 महीने में 5 से अधिक बार यूजरनेम बदला है, तो वह संभवतः हैक किया हुआ अकाउंट है।
- फॉलोअर्स और फॉलोइंग का असंतुलन: 4,000 से अधिक लोगों को फॉलो करना लेकिन खुद के केवल 30 फॉलोअर्स होना बॉट होने का स्पष्ट संकेत है।
- चुराई गई या स्टॉक तस्वीरें: तस्वीरें विदेशी मॉडल्स की होती हैं और परिवार या दोस्तों के साथ कोई वास्तविक सामान्य फोटो नहीं होती।
- सभी पोस्ट्स का एक ही दिन अपलोड होना: अकाउंट पुराना दिखे इसलिए सभी 12-15 पोस्ट्स एक ही दिन में कुछ ही घंटों के अंदर अपलोड की गई होती हैं।
8. आपातकालीन रिकवरी प्रोटोकॉल: अकाउंट हैक होने पर क्या करें
यदि आपका अकाउंट हैक हो गया है, तो तुरंत इस आधिकारिक प्रक्रिया का पालन करें। सोशल मीडिया पर किसी भी तथाकथित "अकाउंट रिकवरी एक्सपर्ट" को पैसे न दें—वे 100% धोखेबाज होते हैं।
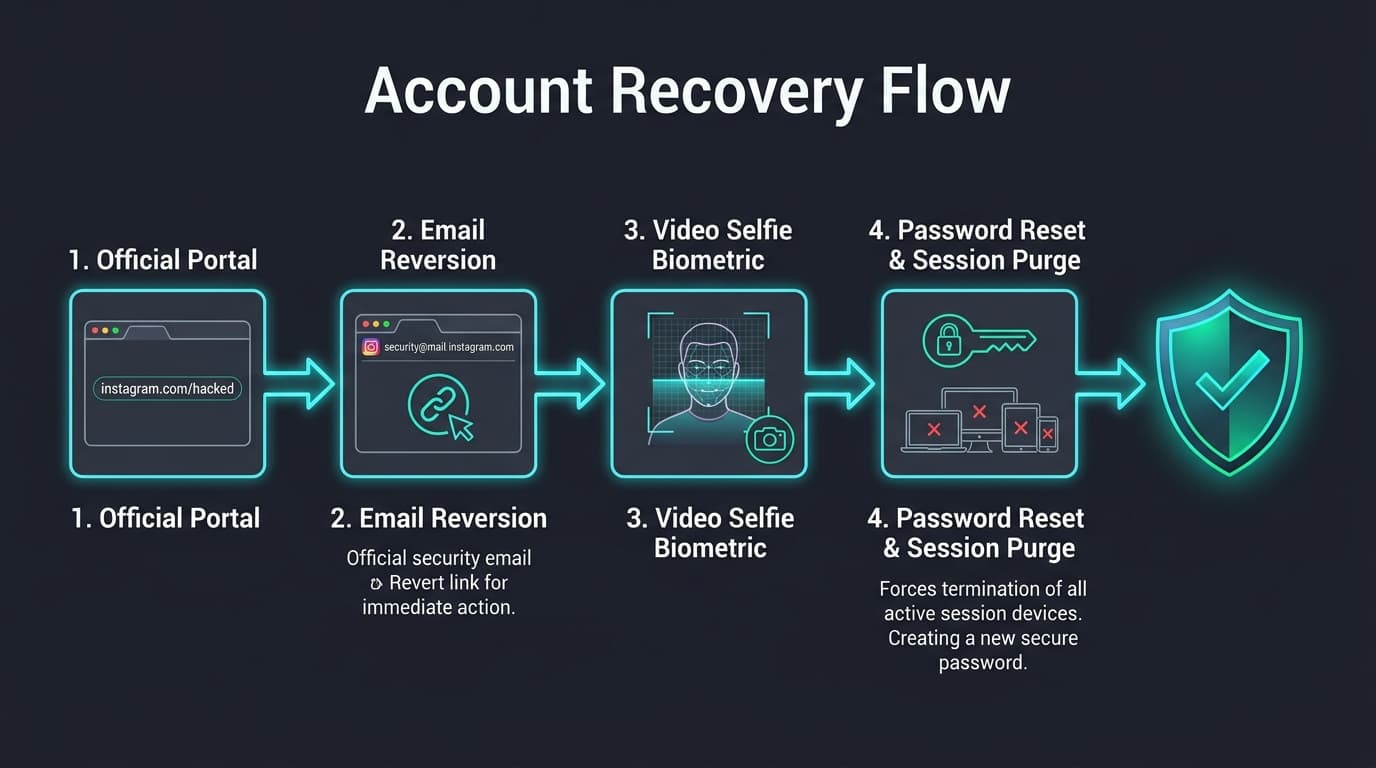
प्रक्रिया क्रम: आधिकारिक सुरक्षा ईमेल से लेकर बायोमेट्रिक वीडियो सेल्फी तक का चरणबद्ध रिकवरी फ्लो।
चरण 1: आधिकारिक ईमेल से बदलाव निरस्त (Revert) करें
अपने ईमेल में security@mail.instagram.com से आए मेल खोजें। "Email address changed" मेल खोलकर "Secure my account" पर क्लिक करें। इससे हैकर का बदलाव तुरंत रद्द हो जाता है।
चरण 2: आधिकारिक पोर्टल instagram.com/hacked पर जाएं
मोबाइल ब्राउज़र में instagram.com/hacked खोलें। "My account was hacked" चुनें और अपना यूजरनेम डालें। यदि ईमेल और फोन दोनों बदल दिए गए हैं, तो "Try another way" पर क्लिक करें।
चरण 3: बायोमेट्रिक वीडियो सेल्फी से पहचान सत्यापित करें
यदि आपके अकाउंट में आपके चेहरे की तस्वीरें हैं, तो इंस्टाग्राम आपसे वीडियो सेल्फी रिकॉर्ड करने को कहेगा। 24 से 72 घंटे में मेटा की टीम आपके चेहरे का मिलान करके सुरक्षित रीसेट लिंक भेजती है।
चरण 4: वापस मिलते ही तुरंत संपूर्ण सुरक्षा लॉकडाउन करें
अकाउंट मिलते ही: 1) नया मजबूत पासवर्ड डालें; 2) ऑथेंटिकेटर ऐप 2FA चालू करें; 3) अपना ईमेल और फोन नंबर जांचें; 4) सभी अज्ञात डिवाइसेस को लॉग आउट करें; 5) अनधिकृत ऐप्स हटाएं।
9. सेक्सटॉर्शन और ब्लैकमेलिंग: आपातकालीन सहायता एवं मार्गदर्शन
साइबर ब्लैकमेलिंग पेशेवर अपराधियों द्वारा किया जाने वाला एक गंभीर अपराध है। ऐसे समय में डर और अकेलापन महसूस होना स्वाभाविक है, लेकिन आप अकेले नहीं हैं। खुद को दोषी न समझें और कोई गलत कदम न उठाएं। सहायता उपलब्ध है।
किसी भी परिस्थिति में एक रुपया भी न दें
पैसे देने से ब्लैकमेलिंग कभी नहीं रुकती। एक बार पैसे देने पर वे समझ जाते हैं कि आप डर गए हैं और वे बार-बार और अधिक पैसे मांगते हैं।
ब्लॉक करने से पहले डिजिटल सबूत सुरक्षित करें
धमकियों के पूरे स्क्रीनशॉट लें जिसमें: 1) ब्लैकमेलर का यूजरनेम और प्रोफाइल लिंक; 2) समय सहित संदेश; 3) पैसे मांगने के लिए दी गई यूपीआई आईडी या बैंक खाता साफ दिखे।
TakeItDown और StopNCII पर फोटो हैश रजिस्टर करके प्रसार रोकें
18 वर्ष से कम उम्र के लिए TakeItDown.ncmec.org और वयस्कों के लिए StopNCII.org पर जाएं। यह सुरक्षित सरकारी/वैश्विक प्लेटफॉर्म बिना फोटो अपलोड किए केवल फोटो का डिजिटल हैश बनाते हैं, जिससे सोशल मीडिया प्लेटफॉर्म्स उन तस्वीरों को स्वतः ब्लॉक कर देते हैं।
राष्ट्रीय साइबर सेल में शिकायत दर्ज करें और विश्वासपात्र की मदद लें
भारत में cybercrime.gov.in पर "महिला एवं बाल अपराध" श्रेणी में रिपोर्ट करें या 1930 पर कॉल करें। अपने माता-पिता, शिक्षक या किसी भरोसेमंद मित्र को स्थिति बताएं।
10. पैसे कटने पर क्या करें: 1930 हेल्पलाइन और बैंक विवाद प्रक्रिया
पैसे कटने पर समय बहुत कीमती होता है। भारतीय रिज़र्व बैंक (आरबीआई) के नियमों और गृह मंत्रालय की 1930 प्रणाली का उपयोग करके ठग के खाते को फ्रीज कराने का यह आधिकारिक क्रम अपनाएं:
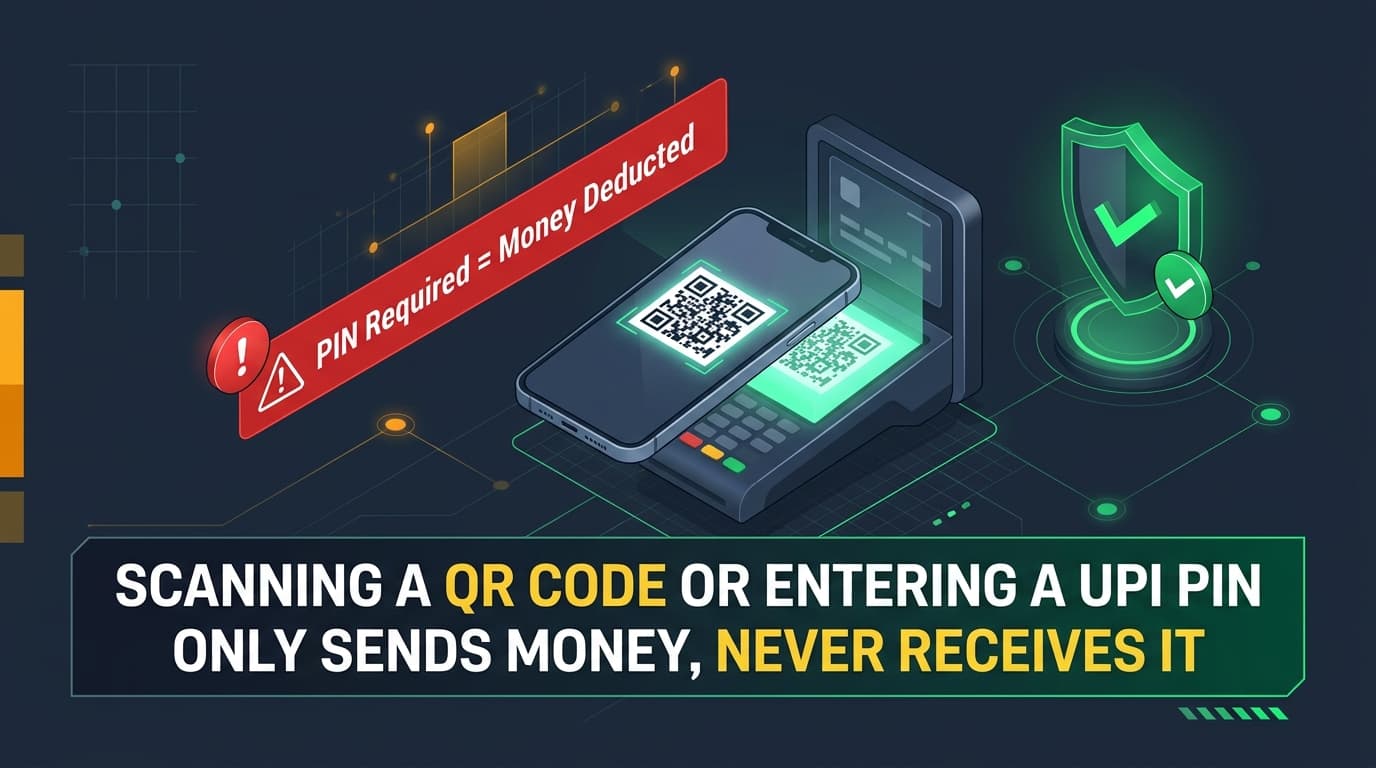
सार्वभौमिक नियम: यूपीआई पिन दर्ज करना या क्यूआर कोड स्कैन करना केवल आपके खाते से पैसे काटने के लिए होता है।
जब भी यूपीआई से पैसे चुराए जाते हैं, जालसाज 2 से 4 घंटे के भीतर उस रकम को कई फर्जी "म्यूल बैंक खातों" में घुमाकर एटीएम से निकाल लेते हैं। यदि आप पहले 1-2 घंटे (गोल्डन ऑवर) में 1930 पर कॉल करते हैं, तो बैंक सिस्टम तुरंत सभी खातों में लेन-देन पर रोक लगा देता है, जिससे पैसा फंसने और वापस मिलने की संभावना बढ़ जाती है।
1. आवश्यक लेन-देन विवरण तैयार रखकर 1930 पर कॉल करें
ये विवरण तैयार रखें: 1) आपका बैंक खाता/यूपीआई आईडी; 2) यूटीआर (UTR) या ट्रांजैक्शन आईडी; 3) सटीक समय और तारीख; 4) कटी हुई राशि; 5) ठग की यूपीआई आईडी या खाता नंबर।
2. 24 घंटे के भीतर cybercrime.gov.in पर लिखित शिकायत दर्ज करें
cybercrime.gov.in पर जाएं। 1930 से प्राप्त पावती संख्या (Acknowledgment Number) दर्ज करें। बैंक स्टेटमेंट और चैट के स्क्रीनशॉट्स अपलोड करके औपचारिक ई-शिकायत दर्ज करें।
3. अपनी बैंक शाखा में लिखित विवाद दर्ज कराएं (आरबीआई नियम)
अपनी बैंक शाखा में जाएं और अनधिकृत बैंकिंग लेन-देन पर आरबीआई के नियमों का हवाला देते हुए लिखित शिकायत दर्ज कराएं और पावती (Acknowledgment) प्राप्त करें।
4. संचार साथी के चक्षु (Chakshu) पोर्टल पर संदेहास्पद नंबर रिपोर्ट करें
दूरसंचार विभाग के sancharsaathi.gov.in पोर्टल पर "Chakshu" सुविधा के जरिए ठग का मोबाइल नंबर दर्ज करें ताकि दूरसंचार कंपनियां उस नंबर को तुरंत ब्लॉक कर सकें।
11. विभिन्न उपयोगकर्ताओं के लिए विशेष सुरक्षा दिशा-निर्देश
🎓 विद्यार्थी एवं किशोर
प्रोफाइल प्राइवेट रखें। दोस्तों के नाम पर आए किसी मैसेज पर ओटीपी शेयर न करें। अनजान लोगों के वीडियो कॉल कभी न उठाएं।
👨👩👧 अभिभावक व माता-पिता
मेटा फैमिली सेंटर का उपयोग करें। परिवार में एक सीक्रेट कोड वर्ड तय रखें ताकि एआई वॉइस क्लोनिंग से बचा जा सके। बच्चों से दोस्ताना संवाद रखें।
🌟 कंटेंट क्रिएटर्स व इन्फ्लुएंसर्स
स्पॉन्सरशिप कॉन्ट्रैक्ट के नाम पर आई ज़िप फाइलें कभी न खोलें। व्यावसायिक ईमेल और इंस्टाग्राम लॉगिन ईमेल को हमेशा अलग रखें।
🛍️ ऑनलाइन खरीदार
80% से अधिक छूट देने वाले अज्ञात पेजों से केवल कैश ऑन डिलीवरी (COD) पर खरीदें। रिफंड पाने के लिए कभी कोई क्यूआर कोड स्कैन न करें।
12. मेटा बिजनेस सूट और एजेंसी एक्सेस सुरक्षा
व्यापारिक प्रोफाइल तब हैक होते हैं जब मालिक अपने कर्मचारियों या विज्ञापन एजेंसियों के साथ मुख्य पासवर्ड शेयर कर देते हैं। इस जोखिम से बचने के लिए रोल-बेस्ड एक्सेस अपनाएं:
- मुख्य पासवर्ड कभी शेयर न करें: इंस्टाग्राम को मेटा बिजनेस सूट से जोड़ें और टीम के सदस्यों को उनके ईमेल के जरिए सीमित अधिकार दें।
- न्यूनतम आवश्यक अधिकार (Least Privilege): एजेंसियों को केवल विज्ञापन या कंटेंट बनाने का अधिकार दें, कभी भी "Full Control / Admin" न बनाएं।
- सभी सदस्यों के लिए 2FA अनिवार्य करें: बिजनेस सेटिंग्स में जाकर सभी सदस्यों के लिए 2FA चालू करना अनिवार्य करें।
- कर्मचारी के नौकरी छोड़ने पर तत्काल पहुंच समाप्ति: जब कोई कर्मचारी काम छोड़ता है, तो एक क्लिक में बिजनेस सेटिंग्स से उसका अधिकार हटा दें।
13. इंटरैक्टिव 10-सूत्रीय इंस्टाग्राम सुरक्षा चेकलिस्ट
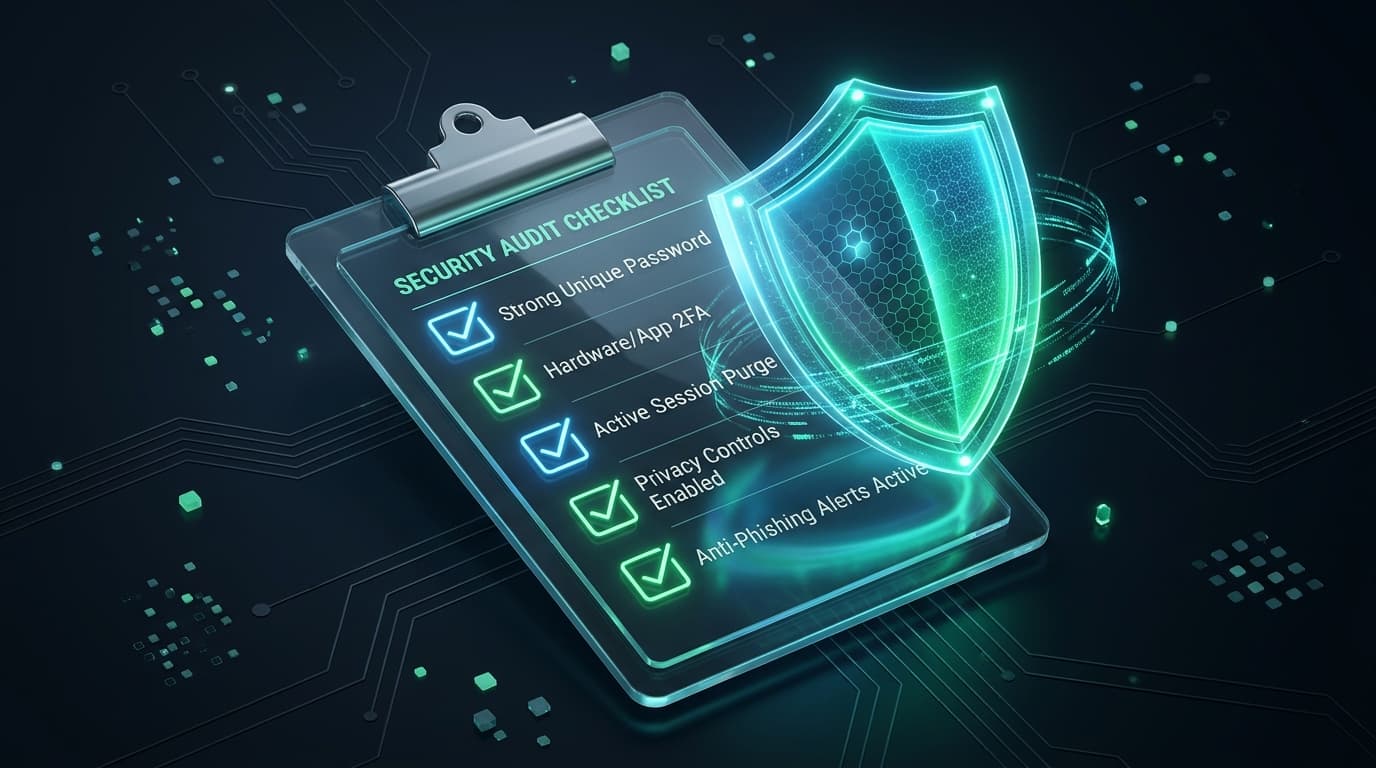
इंटरैक्टिव 10-सूत्रीय इंस्टाग्राम सुरक्षा चेकलिस्ट
जैसे-जैसे आप अपने इंस्टाग्राम अकाउंट पर सुरक्षा जांच पूरी करें, प्रत्येक बॉक्स पर क्लिक करें।
14. अक्सर पूछे जाने वाले सवाल (FAQ)
बिल्कुल नहीं। मेटा या इंस्टाग्राम की आधिकारिक टीम कभी भी किसी सुरक्षा समस्या, कॉपीराइट या वेरिफिकेशन के लिए उपयोगकर्ताओं को डायरेक्ट मैसेज (डीएम) नहीं भेजती। सभी वैध ईमेल केवल ऐप में सेटिंग्स -> पासवर्ड और सुरक्षा -> हाल के ईमेल (Recent Emails) में ही दर्ज होते हैं। किसी भी डीएम को इंस्टाग्राम सपोर्ट समझकर उस पर भरोसा न करें।
15. सत्यापित आधिकारिक पोर्टल्स, हेल्पलाइन एवं सरकारी संसाधन
| संस्था या पोर्टल | मुख्य कार्य | सत्यापित लिंक |
|---|---|---|
| National Cyber Crime Helpline (India) | वित्तीय साइबर फ्रॉड पर तुरंत रोक लगाने वाली 24 घंटे हेल्पलाइन | Dial 1930 |
| National Cyber Crime Reporting Portal (I4C) | भारत सरकार का आधिकारिक साइबर अपराध ई-शिकायत पोर्टल | cybercrime.gov.in ↗ |
| Instagram Official Recovery Portal | हैक हुए अकाउंट्स के लिए मेटा का आधिकारिक रिकवरी पोर्टल | instagram.com/hacked ↗ |
| Chakshu Portal (Sanchar Saathi, DoT) | फर्जी कॉल, एसएमएस और व्हाट्सएप नंबरों को ब्लॉक कराने का पोर्टल | sancharsaathi.gov.in ↗ |
| Take It Down (NCMEC) | 18 वर्ष से कम उम्र के युवाओं की आपत्तिजनक तस्वीरों का प्रसार रोकना | takeitdown.ncmec.org ↗ |
| StopNCII (Non-Consensual Intimate Images) | वयस्कों की निजी तस्वीरों को सोशल मीडिया पर वायरल होने से रोकने का टूल | stopncii.org ↗ |
| FBI Internet Crime Complaint Center (IC3, USA) | संयुक्त राज्य अमेरिका में साइबर वित्तीय अपराध रिपोर्टिंग | ic3.gov ↗ |
टेनजेड टेक्नोलॉजीज: सुरक्षित एंटरप्राइज सॉफ्टवेयर एवं वेब सुरक्षा समाधान
टेनजेड टेक्नोलॉजीज में हम शून्य-विश्वास (Zero Trust) सुरक्षा मानकों, आधुनिक क्रेडेंशियल सुरक्षा और सुरक्षित एपीआई आर्किटेक्चर के साथ एंटरप्राइज वेब एप्लीकेशन्स और कस्टम सॉफ्टवेयर का निर्माण करते हैं।